La réponse de T1 Faker après la défaite contre HLE : ‘Nous n'avons pas eu une chance équitable de nous entraîner’
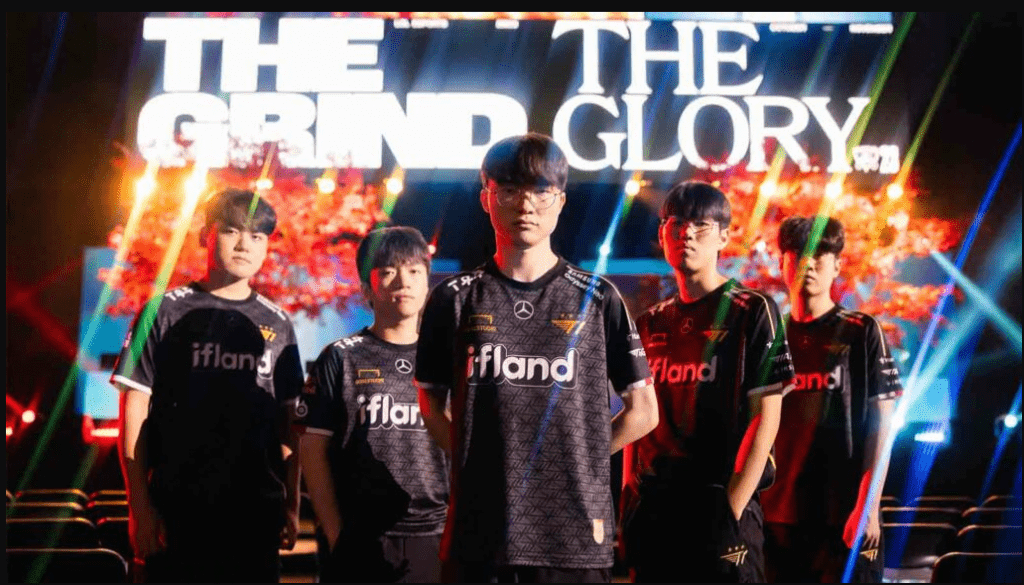
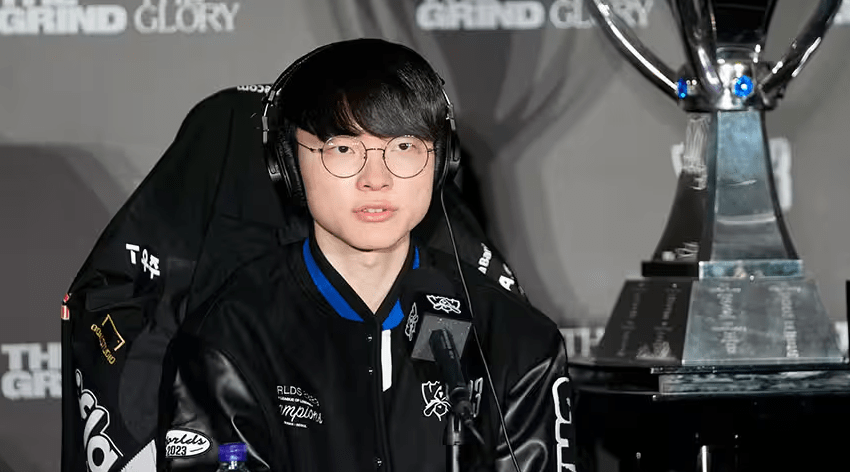
La frustration de T1 Faker était évidente lorsqu'il a abordé les difficultés rencontrées par son équipe en raison des attaques par déni de service distribué (DDoS) incessantes qui continuent de sévir dans la League of Legends Champions Korea (LCK). Après leur défaite 0-3 contre Hanwha Life Esports lors des playoffs du LCK Spring 2024, Faker a exprimé à quel point ces attaques avaient considérablement entravé la capacité de T1 à performer au mieux. Incapable de s'entraîner efficacement en solo queue, Faker a fermement déclaré que T1 n'avait pas bénéficié de la même chance équitable de se préparer que les autres équipes de la ligue. L'impact de ces attaques sur les performances de T1 a été indéniable, les laissant aux prises avec les conséquences et cherchant des solutions pour atténuer les perturbations futures.
À la lumière des attaques DDoS dans la LCK, T1 Faker s'exprime sur la situation de son équipe
L'organisation T1, l'une des équipes les plus renommées et les plus performantes de la scène compétitive de League of Legends, a récemment été confrontée à un revers important sous la forme d'attaques par déni de service distribué (DDoS) à grande échelle. Ces attaques malveillantes ont eu un impact sévère sur la capacité de T1 à se préparer pour les playoffs très attendus du LCK Spring 2024, suscitant frustration et inquiétude au sein de l'équipe. La solo queue coréenne, une plateforme cruciale pour les joueurs professionnels afin de s'entraîner et d'affiner leurs compétences, est devenue un champ de bataille pour les attaques DDoS ciblant les membres de T1. Des joueurs tels que le jungler Mun « Oner » Hyeon-jun, le bot laner Lee « Gumayusi » Min-hyeong et le support Ryu « Keria » Min-seok ont tous vécu les effets perturbateurs de première main lors de leurs streams. Ces attaques ont entraîné de fréquentes déconnexions et des interruptions de jeu, rendant impossible pour les joueurs de mener des sessions d'entraînement efficaces. Les répercussions de ces attaques DDoS ont été importantes et de grande portée. T1 Faker, le légendaire mid laner et pilier de l'organisation, a exprimé sa frustration et ses inquiétudes lors d'une conférence de presse d'après-match après la défaite 0-3 de T1 contre Hanwha Life Esports au deuxième tour des playoffs du LCK Spring 2024. Faker a candidement expliqué comment les performances de l'équipe avaient été entravées par les attaques en cours, soulignant l'effet néfaste sur leur capacité à se préparer adéquatement.
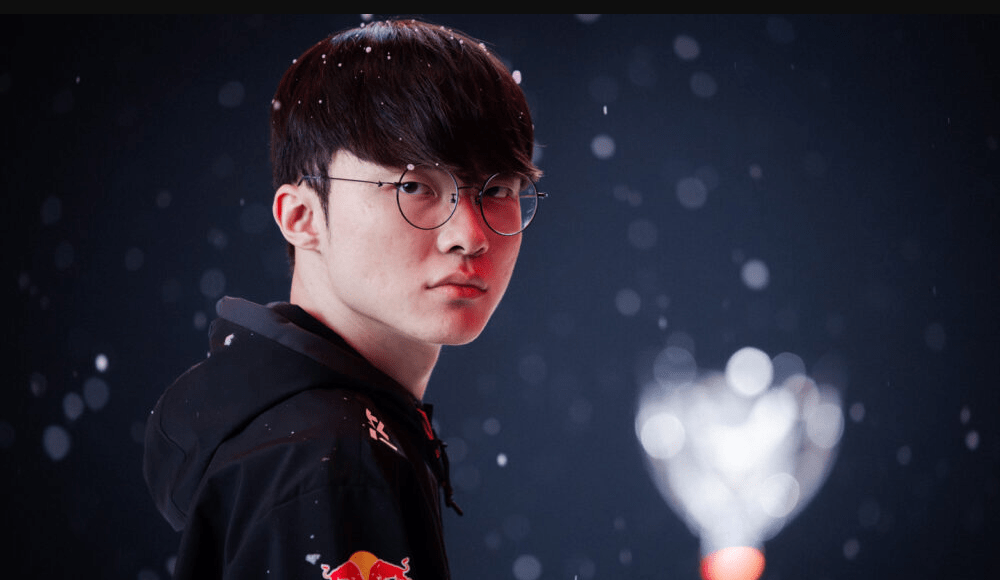
Les sentiments de Faker’ont été repris par d’autres membres de l’équipe, qui ont partagé leur déception et leur frustration collectives. L’organisation T1, connue pour son dévouement et son engagement envers l’excellence, a été confrontée à un obstacle injuste et imprévisible sur la voie de la réussite. L’incapacité des joueurs à s’entraîner de manière productive en solo queue, un élément vital de leur préparation, les a fait se sentir désavantagés par rapport à leurs adversaires. Les conséquences de ces attaques vont au-delà de l’impact immédiat sur la performance de T1 en playoffs. Le coût psychologique pour les joueurs ne peut pas être sous-estimé. La menace constante de déconnexion et l’incapacité à s’entraîner efficacement ont sans aucun doute affecté leur confiance et leur concentration. C’est un rappel brutal de la vulnérabilité des joueurs professionnels dans le paysage sans cesse évolutif de l’esport, où des facteurs externes peuvent perturber même les équipes les plus établies. Malgré les défis auxquels ils ont été confrontés, l’organisation T1 reste déterminée à surmonter ces obstacles. Elle travaille activement avec les autorités compétentes et les fournisseurs de services pour résoudre le problème et renforcer ses défenses contre de futures attaques. T1 reconnaît l’importance d’une compétition équitable et d’opportunités égales pour toutes les équipes de la LCK, et elle s’engage à garantir des conditions de jeu équitables pour elle-même et ses rivaux.
La résilience et le professionnalisme dont T1 a fait preuve face à l’adversité témoignent de son statut d’organisation de renom. Si l’impact des attaques DDoS ne peut être effacé, la capacité de T1 à s’adapter et à trouver des solutions sera cruciale dans sa quête de succès continus. Alors que la communauté de League of Legends se rallie derrière elle, le parcours de T1 rappelle les défis auxquels les équipes esport peuvent être confrontées et la détermination inébranlable nécessaire pour les surmonter.
Les attaques DDoS en LCK : une brève chronologie
La vague perturbatrice d'attaques par déni de service distribué (DDoS) a frappé la League of Legends Champions Korea (LCK) le 25 février 2024, lors des matchs entre DRX et Dplus KIA ainsi qu'OKSavingsBank BRION et Kwangdong Freecs. Ces attaques ont provoqué une série de pauses techniques et de retards considérables, plongeant la ligue dans le chaos. Les matchs impliquant OKSavingsBank BRION et Kwangdong Freecs ont dû être reprogrammés et disputés en ligne en raison des attaques DDoS persistantes. Malgré les meilleurs efforts de la direction de la LCK pour mener des inspections du réseau et mettre en œuvre des mesures de réponse, les attaques se sont poursuivies, entraînant de nouvelles perturbations lors des diffusions. Face aux attaques continues et à la nécessité de stabilité, la direction de la LCK a pris la difficile décision de passer à des matchs préenregistrés pour le reste de la semaine 6. Cette décision stratégique visait à atténuer l'impact des attaques et à garantir une expérience de visionnage plus fluide pour les fans. De plus, les détenteurs de billets pour les matchs affectés se sont vu garantir un remboursement intégral, tandis que la vente de billets pour les matchs à venir a été temporairement suspendue jusqu'à ce que la situation soit résolue.
Aiden Lee, le secrétaire général de la LCK, a pris les choses en main et a annoncé un plan progressif de retour aux diffusions en direct sans public. Cette approche prudente donnait la priorité à la sécurité et à l'intégrité des matchs, avec pour objectif de créer un environnement protégé capable de résister à de potentielles futures attaques DDoS. En mettant en œuvre des protocoles de sécurité renforcés et en surveillant étroitement l'infrastructure réseau, la LCK cherchait à restaurer progressivement l'enthousiasme des diffusions en direct tout en minimisant le risque de perturbations. Pour renforcer leurs défenses contre de futures attaques DDoS, la LCK a fait un geste important le 13 mars 2024 en mettant en place un serveur de jeu hors ligne au LoL Park. Ce serveur dédié a été spécialement conçu pour offrir un environnement sûr et contrôlé aux matchs de la LCK, les protégeant de la menace des attaques DDoS. L'introduction de ce serveur hors ligne a marqué une étape importante dans les efforts de la ligue pour protéger l'intégrité de ses matchs et garantir une expérience de visionnage stable et ininterrompue pour les fans. L'impact de ces attaques DDoS sur la LCK ne saurait être sous-estimé. Elles ont perturbé le calendrier de la ligue, causé des difficultés techniques pendant les matchs et suscité la frustration parmi les joueurs, les équipes et les fans. Cependant, la réponse rapide et les mesures proactives prises par la direction de la LCK démontrent son engagement à s'attaquer de front au problème et à préserver l'intégrité compétitive de la ligue.
Alors que la LCK avance, il est crucial pour la ligue et ses parties prenantes de rester vigilantes face aux menaces potentielles et d'adapter continuellement leurs mesures de sécurité pour garder une longueur d'avance sur les acteurs malveillants. En investissant dans une infrastructure robuste, en collaborant avec des experts en cybersécurité et en favorisant un environnement de transparence et de communication, la LCK peut viser à minimiser l'impact des futures attaques DDoS et à garantir une expérience esport fluide et ininterrompue pour toutes les parties impliquées.
Que sont les attaques DDoS dans l'esport ?
Les attaques DDoS (Distributed Denial of Service) sont une tactique malveillante utilisée par les auteurs pour perturber le fonctionnement normal de sites web ou de services en ligne. Ces attaques consistent à inonder le système ciblé avec un volume de trafic écrasant provenant de multiples sources, le rendant incapable de traiter efficacement les requêtes légitimes. En conséquence, le site web ou le service ciblé devient lent, ne répond plus ou est complètement inaccessible. Dans le contexte des matchs en ligne, les attaques DDoS sont devenues une préoccupation majeure, car elles peuvent gravement impacter l'expérience de jeu des joueurs professionnels comme occasionnels. Ces attaques ciblent généralement soit le serveur de jeu lui-même, soit les connexions internet des joueurs individuels participant au match. En submergeant le serveur ou en inondant les connexions des joueurs de trafic factice, les attaquants cherchent à perturber le jeu et à obtenir un avantage injuste. L'une des principales conséquences d'une attaque DDoS pendant un match en ligne est l'augmentation de la latence ou du lag. Le trafic excessif et la pression sur le serveur ou les connexions des joueurs provoquent des délais dans la transmission des données, entraînant des réponses retardées aux actions des joueurs. Ce lag peut grandement affecter la précision et le timing requis dans le jeu compétitif, menant à la frustration et à un environnement de jeu injuste.
De plus, les attaques DDoS peuvent causer de fréquentes déconnexions pour les joueurs affectés. L'objectif des attaquants est souvent de forcer les joueurs ciblés à quitter la partie en submergeant leurs connexions internet, les faisant perdre leur connectivité et finalement abandonner le match. Ces perturbations soudaines non seulement perturbent le déroulement de la partie, mais créent également un avantage injuste pour la partie attaquante. Pour atténuer l'impact des attaques DDoS, diverses mesures peuvent être mises en œuvre. Les développeurs de jeux et les fournisseurs de services investissent dans une infrastructure réseau robuste et emploient des techniques de filtrage du trafic pour détecter et bloquer le trafic malveillant. De plus, les joueurs sont encouragés à utiliser des réseaux privés virtuels (VPN) ou d'autres mesures de sécurité pour protéger leurs connexions internet et minimiser le risque d'être ciblés. Cependant, malgré les mesures préventives, les attaques DDoS continuent d'évoluer, devenant plus sophistiquées et plus difficiles à combattre. Les attaquants adaptent leurs stratégies pour contourner les mesures de sécurité, ce qui en fait un défi permanent pour l'industrie du jeu vidéo de rester en avance sur ces menaces.
Face à la prévalence croissante des attaques DDoS dans le jeu en ligne, les acteurs de l'industrie collaborent pour développer et mettre en œuvre de meilleurs protocoles de sécurité. Cela inclut la collaboration avec des experts en cybersécurité pour évaluer les vulnérabilités, partager les bonnes pratiques et explorer des technologies innovantes capables de détecter et d'atténuer les attaques DDoS en temps réel. En fin de compte, résoudre le problème des attaques DDoS dans les matchs en ligne nécessite une approche multifacette impliquant des avancées technologiques, l'éducation des utilisateurs et des efforts collaboratifs. En œuvrant pour un environnement de jeu plus sûr et plus résilient, les joueurs peuvent profiter d'une expérience de jeu équitable et ininterrompue, à l'abri des effets perturbateurs des attaques DDoS.