T1 Fakers Reaktion nach der Niederlage gegen HLE: ‘Wir hatten keine faire Chance zu trainieren’
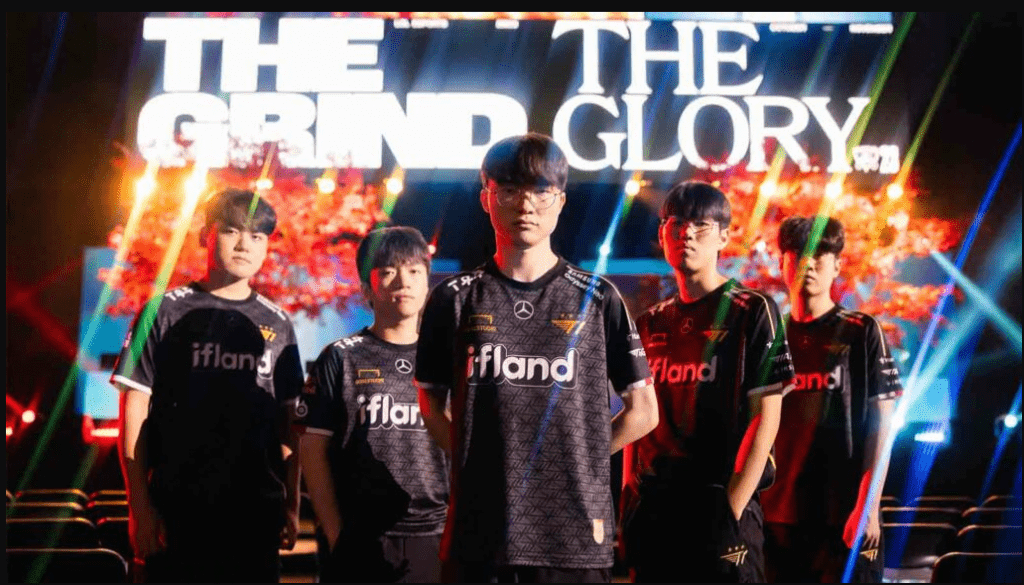
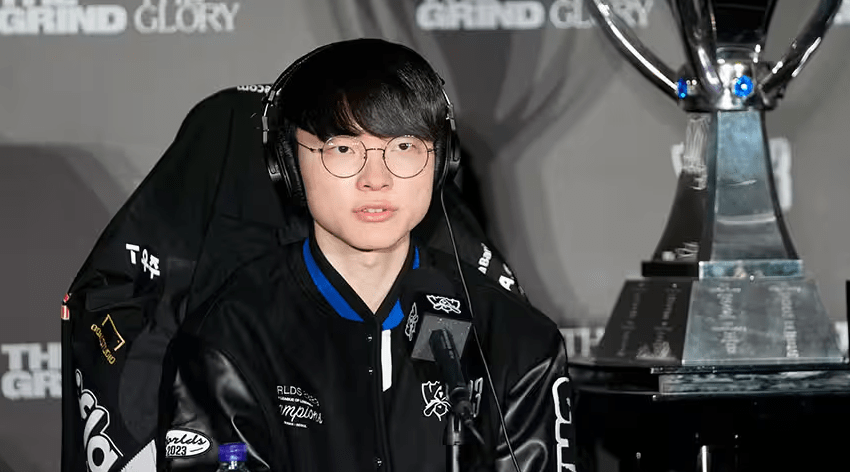
T1 Fakers Frustration war deutlich zu spüren, als er die Herausforderungen ansprach, mit denen sein Team aufgrund der unerbittlichen Distributed-Denial-of-Service-Angriffe (DDoS) konfrontiert ist, die die League of Legends Champions Korea (LCK) weiterhin heimsuchen. Nach ihrer 0:3-Niederlage gegen Hanwha Life Esports in den LCK Spring 2024 Playoffs brachte Faker zum Ausdruck, wie sehr diese Angriffe T1s Fähigkeit beeinträchtigt haben, ihre beste Leistung abzurufen. Da er nicht effektiv in der Solo Queue trainieren konnte, erklärte Faker entschieden, dass T1 nicht die gleiche faire Gelegenheit zur Vorbereitung wie andere Teams der Liga erhalten habe. Die Auswirkungen dieser Angriffe auf T1s Leistung waren unbestreitbar und ließen sie mit den Konsequenzen ringen und nach Lösungen suchen, um künftige Störungen abzumildern.
Angesichts der DDoS-Angriffe in der LCK spricht T1 Faker über die Situation seines Teams
Die T1-Organisation, eines der bekanntesten und erfolgreichsten Teams in der wettbewerbsorientierten League of Legends-Szene, sah sich kürzlich mit einem erheblichen Rückschlag in Form weitverbreiteter Distributed-Denial-of-Service-Angriffe (DDoS) konfrontiert. Diese bösartigen Angriffe hatten schwerwiegende Auswirkungen auf T1s Fähigkeit, sich auf die mit Spannung erwarteten LCK Spring 2024 Playoffs vorzubereiten, und sorgten für Frustration und Besorgnis innerhalb des Teams. Die koreanische Solo Queue, eine entscheidende Plattform für professionelle Spieler, um zu trainieren und ihre Fähigkeiten zu verfeinern, ist zu einem Schlachtfeld für DDoS-Angriffe geworden, die auf T1-Mitglieder abzielen. Spieler wie der Jungler Mun “Oner” Hyeon-jun, der Bot-Laner Lee “Gumayusi” Min-hyeong und der Support Ryu “Keria” Min-seok haben alle die störenden Auswirkungen während ihrer Livestreams aus erster Hand erfahren. Diese Angriffe führten zu häufigen Verbindungsabbrüchen und unterbrochenem Gameplay, was es den Spielern unmöglich machte, effektive Trainingseinheiten durchzuführen. Die Auswirkungen dieser DDoS-Angriffe waren erheblich und weitreichend. T1 Faker, der legendäre Mid-Laner und eine Säule der Organisation, äußerte seine Frustration und Besorgnis in einer Pressekonferenz nach dem Spiel nach T1s 0:3-Niederlage gegen Hanwha Life Esports in der zweiten Runde der LCK Spring 2024 Playoffs. Faker brachte offen zum Ausdruck, wie die Leistung des Teams durch die anhaltenden Angriffe beeinträchtigt worden war, und betonte die nachteilige Wirkung auf ihre Fähigkeit, sich angemessen vorzubereiten.
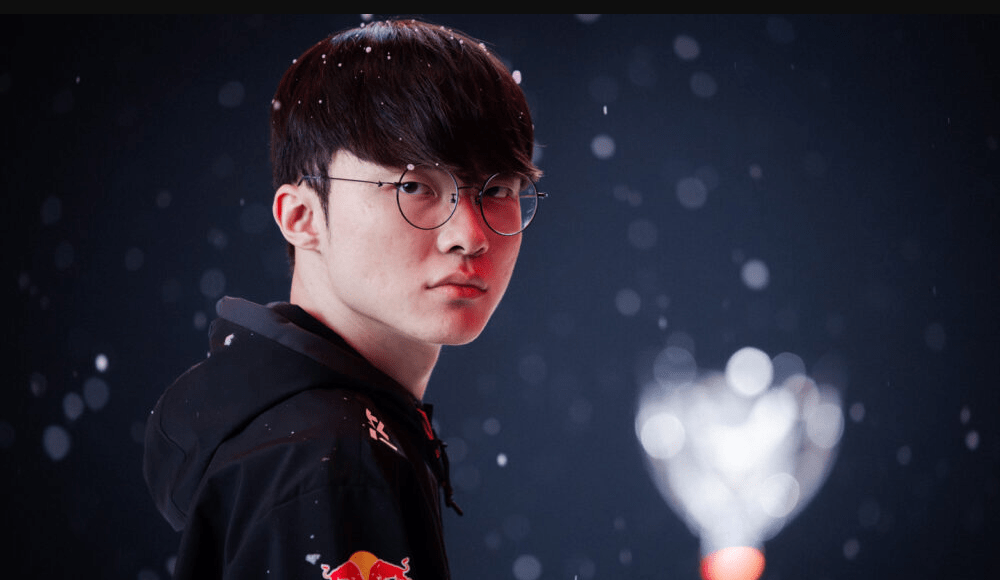
Fakers Empfindungen wurden von anderen Mitgliedern des Teams geteilt, die ihre kollektive Enttäuschung und Frustration zum Ausdruck brachten. Die T1-Organisation, bekannt für ihre Hingabe und ihr Engagement für Spitzenleistungen, sah sich auf ihrem Weg zum Erfolg mit einem unfairen und unvorhersehbaren Hindernis konfrontiert. Die Unfähigkeit der Spieler, produktiv Solo Queue zu trainieren – ein wesentlicher Bestandteil ihrer Vorbereitung –, ließ sie sich gegenüber ihren Gegnern benachteiligt fühlen. Die Folgen dieser Angriffe gehen über die unmittelbaren Auswirkungen auf T1s Leistung in den Playoffs hinaus. Die psychische Belastung der Spieler darf nicht unterschätzt werden. Die ständige Drohung einer Trennung und die Unfähigkeit, effektiv zu trainieren, haben zweifellos ihr Selbstvertrauen und ihre Konzentration beeinträchtigt. Es ist eine deutliche Erinnerung an die Verletzlichkeit professioneller Spieler in der sich ständig weiterentwickelnden Esports-Landschaft, in der externe Faktoren selbst die etabliertesten Teams stören können. Trotz der Herausforderungen, mit denen sie konfrontiert waren, bleibt die T1-Organisation entschlossen, diese Hindernisse zu überwinden. Sie arbeitet aktiv mit den zuständigen Behörden und Dienstanbietern zusammen, um das Problem anzugehen und ihre Abwehr gegen zukünftige Angriffe zu stärken. T1 erkennt die Bedeutung eines fairen Wettbewerbs und gleicher Chancen für alle Teams in der LCK an und ist bestrebt, für sich und seine Rivalen gleiche Bedingungen zu gewährleisten.
Die Resilienz und Professionalität, die T1 angesichts von Widrigkeiten an den Tag legt, sind ein Beweis für ihren Status als traditionsreiche Organisation. Während die Auswirkungen der DDoS-Angriffe nicht rückgängig gemacht werden können, wird T1s Fähigkeit, sich anzupassen und Lösungen zu finden, entscheidend für ihr Streben nach anhaltendem Erfolg sein. Während die League of Legends-Community hinter ihnen steht, erinnert T1s Reise an die Herausforderungen, mit denen Esports-Teams konfrontiert sein können, und an die unerschütterliche Entschlossenheit, die nötig ist, um sie zu überwinden.
DDoS-Angriffe in der LCK: Eine kurze Zeitlinie
Die disruptive Welle von Distributed-Denial-of-Service-(DDoS)-Angriffen traf die League of Legends Champions Korea (LCK) am 25. Februar 2024 während der Matches zwischen DRX gegen Dplus KIA und OKSavingsBank BRION gegen Kwangdong Freecs. Diese Angriffe verursachten eine Reihe technischer Pausen und erheblicher Verzögerungen und stürzten die Liga ins Chaos. Die Matches mit OKSavingsBank BRION und Kwangdong Freecs mussten aufgrund der anhaltenden DDoS-Angriffe neu angesetzt und online ausgetragen werden. Trotz der größten Anstrengungen der LCK-Leitung, Netzwerkprüfungen durchzuführen und Gegenmaßnahmen umzusetzen, gingen die Angriffe weiter und führten zu weiteren Störungen während der Übertragungen. Als Reaktion auf die anhaltenden Angriffe und die Notwendigkeit von Stabilität traf die LCK-Leitung die schwierige Entscheidung, für den Rest von Woche 6 auf voraufgezeichnete Matches umzusteigen. Dieser strategische Schritt sollte die Auswirkungen der Angriffe abmildern und ein reibungsloseres Seherlebnis für die Fans gewährleisten. Darüber hinaus wurde Ticketinhabern für die betroffenen Matches eine vollständige Rückerstattung zugesichert, während der Ticketverkauf für zukünftige Matches vorübergehend ausgesetzt wurde, bis die Situation geklärt werden konnte.
Aiden Lee, der Generalsekretär der LCK, übernahm die Verantwortung für die Situation und kündigte einen schrittweisen Plan zur Rückkehr zu Live-Übertragungen ohne Publikum an. Dieser vorsichtige Ansatz priorisierte die Sicherheit und Integrität der Matches und zielte darauf ab, eine geschützte Umgebung zu schaffen, die potenziellen zukünftigen DDoS-Angriffen standhalten könnte. Durch die Implementierung erweiterter Sicherheitsprotokolle und die genaue Überwachung der Netzwerkinfrastruktur wollte die LCK die Spannung der Live-Übertragungen schrittweise wiederherstellen und gleichzeitig das Risiko von Störungen minimieren. Um ihre Verteidigung gegen zukünftige DDoS-Angriffe zu stärken, unternahm die LCK am 13. März 2024 einen bedeutenden Schritt, indem sie einen Offline-Spielserver im LoL Park implementierte. Dieser dedizierte Server wurde eigens dafür gebaut, eine sichere und kontrollierte Umgebung für LCK-Matches zu bieten und sie vor der Bedrohung durch DDoS-Angriffe zu schützen. Die Einführung dieses Offline-Servers markierte einen wichtigen Meilenstein in den Bemühungen der Liga, die Integrität ihrer Matches zu schützen und ein stabiles und ununterbrochenes Seherlebnis für die Fans zu gewährleisten. Die Auswirkungen dieser DDoS-Angriffe auf die LCK können nicht untertrieben werden. Sie störten die Planung der Liga, verursachten technische Schwierigkeiten während der Matches und sorgten für Frust bei Spielern, Teams und Fans gleichermaßen. Die schnelle Reaktion und die proaktiven Maßnahmen der LCK-Leitung zeigen jedoch ihr Engagement, das Problem direkt anzugehen und die Wettbewerbsintegrität der Liga zu wahren.
Während die LCK voranschreitet, ist es entscheidend, dass die Liga und ihre Beteiligten wachsam gegenüber potenziellen Bedrohungen bleiben und ihre Sicherheitsmaßnahmen kontinuierlich anpassen, um böswilligen Akteuren einen Schritt voraus zu sein. Durch Investitionen in robuste Infrastruktur, die Zusammenarbeit mit Cybersicherheitsexperten und die Förderung eines Umfelds der Transparenz und Kommunikation kann die LCK darauf abzielen, die Auswirkungen zukünftiger DDoS-Angriffe zu minimieren und ein reibungsloses und ununterbrochenes Esports-Erlebnis für alle Beteiligten zu gewährleisten.
Was sind DDoS-Angriffe im Esports?
DDoS-Angriffe (Distributed Denial of Service) sind eine bösartige Taktik, die von Tätern eingesetzt wird, um das normale Funktionieren von Websites oder Online-Diensten zu stören. Bei diesen Angriffen wird das Zielsystem mit einer überwältigenden Menge an Traffic aus mehreren Quellen überflutet, wodurch es nicht mehr in der Lage ist, legitime Anfragen effektiv zu bearbeiten. Infolgedessen wird die Ziel-Website oder der Dienst langsam, reagiert nicht mehr oder ist völlig unzugänglich. Im Kontext von Online-Matches sind DDoS-Angriffe zu einem erheblichen Problem geworden, da sie das Spielerlebnis sowohl für professionelle als auch für Gelegenheitsspieler stark beeinträchtigen können. Diese Angriffe richten sich in der Regel entweder gegen den Spielserver selbst oder gegen die Internetverbindungen einzelner Spieler, die am Match teilnehmen. Durch die Überlastung des Servers oder die Flutung der Verbindungen der Spieler mit gefälschtem Traffic zielen die Angreifer darauf ab, das Gameplay zu stören und sich einen unfairen Vorteil zu verschaffen. Eine der Hauptfolgen eines DDoS-Angriffs während eines Online-Matches ist eine erhöhte Latenz oder Lag. Der übermäßige Traffic und die Belastung des Servers oder der Verbindungen der Spieler verursachen Verzögerungen bei der Übertragung von Daten, was zu verzögerten Reaktionen auf Spieleraktionen führt. Dieser Lag kann die Präzision und das Timing, die im kompetitiven Gaming erforderlich sind, stark beeinträchtigen und zu Frustration und einem unfairen Spielumfeld führen.
Darüber hinaus können DDoS-Angriffe bei betroffenen Spielern häufige Verbindungsabbrüche verursachen. Das Ziel der Angreifer ist es oft, gezielte Spieler durch die Überlastung ihrer Internetverbindungen aus dem Spiel zu drängen, sodass diese die Verbindung verlieren und letztendlich aus dem Match ausscheiden. Diese plötzlichen Unterbrechungen stören nicht nur den Spielfluss, sondern verschaffen der angreifenden Partei auch einen unfairen Vorteil. Um die Auswirkungen von DDoS-Angriffen abzumildern, können verschiedene Maßnahmen ergriffen werden. Spieleentwickler und Dienstanbieter investieren in robuste Netzwerkinfrastruktur und setzen Techniken zur Traffic-Filterung ein, um bösartigen Traffic zu erkennen und zu blockieren. Darüber hinaus werden Spieler dazu ermutigt, virtuelle private Netzwerke (VPNs) oder andere Sicherheitsmaßnahmen zu nutzen, um ihre Internetverbindungen zu schützen und das Risiko, ins Visier zu geraten, zu minimieren. Trotz präventiver Maßnahmen entwickeln sich DDoS-Angriffe jedoch weiter, werden komplexer und schwieriger zu bekämpfen. Angreifer passen ihre Strategien an, um Sicherheitsmaßnahmen zu umgehen, was es für die Gaming-Branche zu einer anhaltenden Herausforderung macht, diesen Bedrohungen voraus zu sein.
Als Reaktion auf die zunehmende Verbreitung von DDoS-Angriffen im Online-Gaming arbeiten Branchenakteure zusammen, um bessere Sicherheitsprotokolle zu entwickeln und umzusetzen. Dazu gehört die Zusammenarbeit mit Cybersicherheitsexperten, um Schwachstellen zu bewerten, bewährte Verfahren auszutauschen und innovative Technologien zu erkunden, die DDoS-Angriffe in Echtzeit erkennen und abwehren können. Letztlich erfordert die Bewältigung des Problems der DDoS-Angriffe in Online-Matches einen vielschichtigen Ansatz, der technologische Fortschritte, Nutzeraufklärung und gemeinsame Anstrengungen umfasst. Durch das Streben nach einer sichereren und widerstandsfähigeren Gaming-Umgebung können Spieler ein faires und ununterbrochenes Spielerlebnis genießen, frei von den störenden Auswirkungen von DDoS-Angriffen.