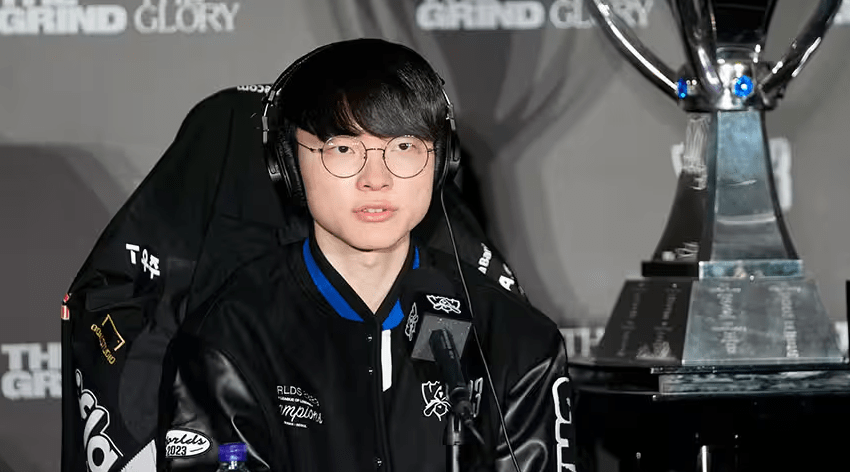
La respuesta de Faker de T1 tras la derrota ante HLE: ‘No tuvimos una oportunidad justa de entrenar’
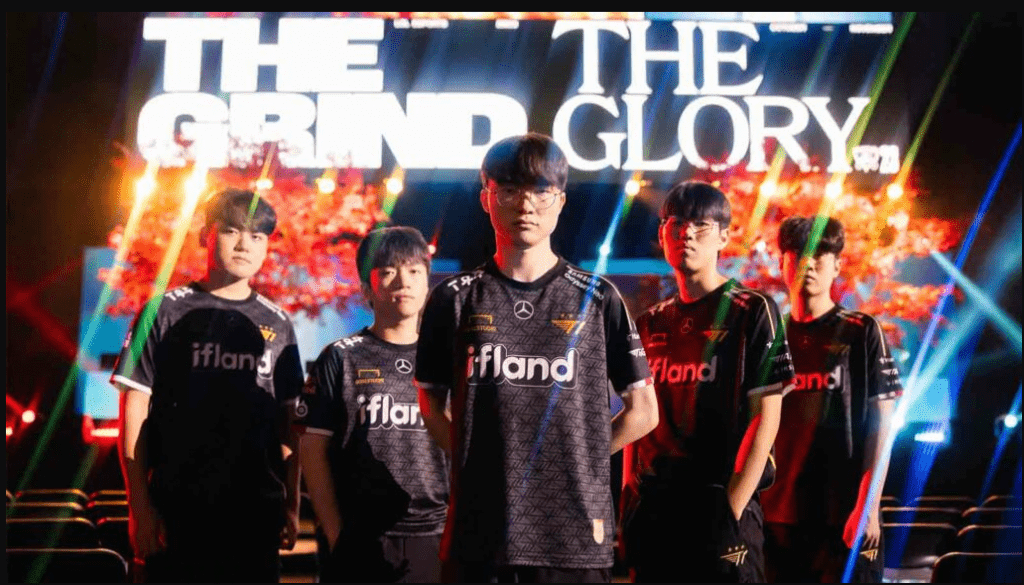
La frustración de T1 Faker era evidente al abordar los desafíos que enfrenta su equipo debido a los incesantes ataques de denegación de servicio distribuido (DDoS) que siguen azotando la League of Legends Champions Korea (LCK). Tras su derrota por 0-3 ante Hanwha Life Esports en los playoffs de primavera de 2024 de la LCK, Faker expresó cómo estos ataques han obstaculizado significativamente la capacidad de T1 para rendir al máximo. Al no poder practicar de forma efectiva en solo queue, Faker afirmó con firmeza que T1 no tuvo la misma oportunidad justa de prepararse que los demás equipos de la liga. El impacto de estos ataques en el rendimiento de T1 ha sido innegable, dejándolos lidiando con las consecuencias y buscando soluciones para mitigar futuras interrupciones.
A la luz de los ataques DDoS en la LCK, T1 Faker se pronuncia sobre la situación de su equipo
La organización T1, uno de los equipos más reconocidos y exitosos de la escena competitiva de League of Legends, se ha enfrentado recientemente a un revés significativo en forma de ataques de denegación de servicio distribuido (DDoS) generalizados. Estos ataques maliciosos han tenido un impacto severo en la capacidad de T1 para prepararse para los tan esperados playoffs de primavera de 2024 de la LCK, causando frustración y preocupación dentro del equipo. La solo queue coreana, una plataforma crucial para que los jugadores profesionales practiquen y perfeccionen sus habilidades, se ha convertido en un campo de batalla para los ataques DDoS dirigidos a los miembros de T1. Jugadores como el jungla Mun “Oner” Hyeon-jun, el bot laner Lee “Gumayusi” Min-hyeong y el support Ryu “Keria” Min-seok han experimentado los efectos disruptivos de primera mano durante sus transmisiones en vivo. Estos ataques han provocado desconexiones frecuentes e interrupciones en el juego, lo que hace imposible que los jugadores realicen sesiones de práctica efectivas. Las repercusiones de estos ataques DDoS han sido significativas y de gran alcance. T1 Faker, el legendario mid laner y pilar de la organización, expresó su frustración e inquietudes en una conferencia de prensa posterior al partido tras la derrota de T1 por 0-3 ante Hanwha Life Esports en la segunda ronda de los playoffs de primavera de 2024 de la LCK. Faker expresó con franqueza cómo el rendimiento del equipo se había visto obstaculizado por los ataques continuos, enfatizando el efecto perjudicial en su capacidad para prepararse adecuadamente.
Los sentimientos de Faker fueron secundados por otros miembros del equipo, quienes compartieron su decepción y frustración colectivas. La organización T1, conocida por su dedicación y compromiso con la excelencia, se ha enfrentado a un obstáculo injusto e impredecible en su camino hacia el éxito. La incapacidad de los jugadores para realizar prácticas productivas en solo queue, un componente vital de su preparación, les ha hecho sentirse en desventaja frente a sus rivales. Las consecuencias de estos ataques van más allá del impacto inmediato en el rendimiento de T1 en los playoffs. El coste psicológico para los jugadores no puede subestimarse. La constante amenaza de desconexión y la imposibilidad de entrenar con eficacia han afectado sin duda a su confianza y concentración. Es un crudo recordatorio de la vulnerabilidad de los jugadores profesionales en el panorama en constante evolución de los esports, donde factores externos pueden alterar incluso a los equipos más consolidados. A pesar de los desafíos a los que se han enfrentado, la organización T1 sigue firme en su determinación de superar estos obstáculos. Están trabajando activamente con las autoridades y los proveedores de servicios pertinentes para abordar el problema y reforzar sus defensas contra futuros ataques. T1 reconoce la importancia de una competencia justa y de igualdad de oportunidades para todos los equipos de la LCK, y está comprometida a garantizar unas condiciones equitativas para sí misma y para sus rivales.
La resiliencia y el profesionalismo demostrados por T1 ante la adversidad son una prueba de su estatus como organización histórica. Aunque el impacto de los ataques DDoS no puede deshacerse, la capacidad de T1 para adaptarse y encontrar soluciones será crucial en su búsqueda de un éxito continuado. Mientras la comunidad de League of Legends se une en su apoyo, el recorrido de T1 sirve como recordatorio de los desafíos a los que pueden enfrentarse los equipos de esports y de la inquebrantable determinación necesaria para superarlos.
Ataques DDoS en la LCK: una breve cronología
La oleada disruptiva de ataques de denegación de servicio distribuido (DDoS) golpeó la Champions Korea de League of Legends (LCK) el 25 de febrero de 2024, durante los partidos entre DRX y Dplus KIA y entre OKSavingsBank BRION y Kwangdong Freecs. Estos ataques provocaron una serie de pausas técnicas y retrasos considerables, sumiendo a la liga en el caos. Los partidos en los que participaban OKSavingsBank BRION y Kwangdong Freecs tuvieron que reprogramarse y jugarse online debido a los persistentes ataques DDoS. A pesar de los grandes esfuerzos de la dirección de la LCK por realizar inspecciones de red e implementar medidas de respuesta, los ataques continuaron, lo que provocó más interrupciones durante las retransmisiones. Ante los continuos ataques y la necesidad de estabilidad, la dirección de la LCK tomó la difícil decisión de pasar a partidos pregrabados para el resto de la semana 6. Esta medida estratégica pretendía mitigar el impacto de los ataques y garantizar una experiencia de visualización más fluida para los aficionados. Además, se aseguró el reembolso completo a los poseedores de entradas para los partidos afectados, mientras que la venta de entradas para futuros partidos se detuvo temporalmente hasta que se pudiera resolver la situación.
Aiden Lee, secretario general de la LCK, se puso al frente de la situación y anunció un plan gradual para volver a las retransmisiones en directo sin público. Este enfoque prudente daba prioridad a la seguridad y la integridad de los partidos, con el objetivo de crear un entorno protegido capaz de resistir posibles ataques DDoS futuros. Mediante la implementación de protocolos de seguridad reforzados y una estrecha monitorización de la infraestructura de red, la LCK pretendía restaurar poco a poco la emoción de las retransmisiones en directo y minimizar al mismo tiempo el riesgo de interrupciones. Para reforzar sus defensas contra futuros ataques DDoS, la LCK dio un paso importante el 13 de marzo de 2024 al implementar un servidor de juego offline en el LoL Park. Este servidor dedicado se creó específicamente para proporcionar un entorno seguro y controlado para los partidos de la LCK, protegiéndolos de la amenaza de los ataques DDoS. La introducción de este servidor offline marcó un hito importante en los esfuerzos de la liga por proteger la integridad de sus partidos y garantizar una experiencia de visualización estable e ininterrumpida para los aficionados. El impacto de estos ataques DDoS en la LCK no puede subestimarse. Alteraron la programación de la liga, causaron dificultades técnicas durante los partidos y generaron frustración tanto entre jugadores y equipos como entre los aficionados. Sin embargo, la rápida respuesta y las medidas proactivas adoptadas por la dirección de la LCK demuestran su compromiso de abordar el problema de frente y salvaguardar la integridad competitiva de la liga.
A medida que la LCK avanza, es crucial que la liga y sus partes interesadas se mantengan vigilantes frente a posibles amenazas y adapten continuamente sus medidas de seguridad para mantenerse un paso por delante de los actores maliciosos. Al invertir en una infraestructura sólida, colaborar con expertos en ciberseguridad y fomentar un entorno de transparencia y comunicación, la LCK puede aspirar a minimizar el impacto de futuros ataques DDoS y garantizar una experiencia de esports fluida e ininterrumpida para todos los implicados.
¿Qué son los ataques DDoS en los esports?
Los ataques DDoS (denegación de servicio distribuida) son una táctica maliciosa utilizada por los perpetradores para interrumpir el funcionamiento normal de sitios web o servicios en línea. Estos ataques consisten en inundar el sistema objetivo con una cantidad abrumadora de tráfico procedente de múltiples fuentes, lo que lo deja incapaz de gestionar solicitudes legítimas de forma eficaz. Como resultado, el sitio web o servicio objetivo se vuelve lento, no responde o resulta completamente inaccesible. En el contexto de las partidas en línea, los ataques DDoS se han convertido en una preocupación importante, ya que pueden afectar gravemente a la experiencia de juego tanto de los jugadores profesionales como de los ocasionales. Estos ataques suelen dirigirse o bien al propio servidor del juego o bien a las conexiones a internet de los jugadores individuales que participan en la partida. Al saturar el servidor o inundar las conexiones de los jugadores con tráfico falso, los atacantes pretenden interrumpir el juego y obtener una ventaja injusta. Una de las principales consecuencias de un ataque DDoS durante una partida en línea es el aumento de la latencia o el lag. El tráfico excesivo y la presión sobre el servidor o las conexiones de los jugadores provocan retrasos en la transmisión de datos, lo que se traduce en respuestas tardías a las acciones del jugador. Este lag puede afectar enormemente a la precisión y el timing que exige el juego competitivo, lo que genera frustración y un entorno de juego injusto.
Además, los ataques DDoS pueden provocar desconexiones frecuentes en los jugadores afectados. El objetivo de los atacantes suele ser expulsar de la partida a los jugadores seleccionados saturando sus conexiones a internet, lo que hace que pierdan la conectividad y acaben abandonando la partida. Estas interrupciones repentinas no solo alteran el desarrollo del juego, sino que también crean una ventaja injusta para la parte atacante. Para mitigar el impacto de los ataques DDoS se pueden implementar diversas medidas. Los desarrolladores de juegos y los proveedores de servicios invierten en una infraestructura de red sólida y emplean técnicas de filtrado de tráfico para detectar y bloquear el tráfico malicioso. Además, se anima a los jugadores a utilizar redes privadas virtuales (VPN) u otras medidas de seguridad para proteger sus conexiones a internet y minimizar el riesgo de ser objetivo de estos ataques. Sin embargo, a pesar de las medidas preventivas, los ataques DDoS siguen evolucionando, volviéndose más sofisticados y difíciles de combatir. Los atacantes adaptan sus estrategias para eludir las medidas de seguridad, lo que convierte en un desafío continuo para la industria de los videojuegos mantenerse por delante de estas amenazas.
En respuesta a la creciente prevalencia de los ataques DDoS en los videojuegos en línea, los actores del sector están colaborando para desarrollar e implementar mejores protocolos de seguridad. Esto incluye colaborar con expertos en ciberseguridad para evaluar vulnerabilidades, compartir mejores prácticas y explorar tecnologías innovadoras que puedan detectar y mitigar ataques DDoS en tiempo real. En última instancia, abordar el problema de los ataques DDoS en partidas en línea requiere un enfoque multifacético que involucre avances tecnológicos, educación del usuario y esfuerzos colaborativos. Al esforzarse por lograr un entorno de juego más seguro y resiliente, los jugadores pueden disfrutar de una experiencia de juego justa e ininterrumpida, libre de los efectos disruptivos de los ataques DDoS.